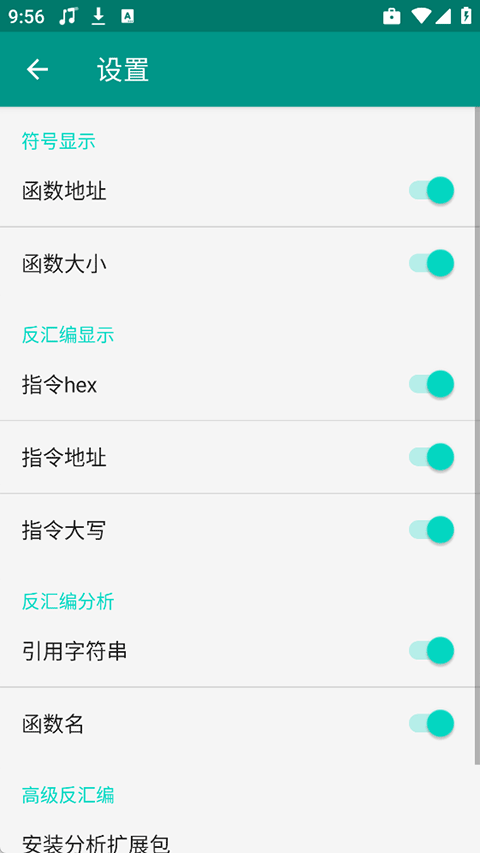
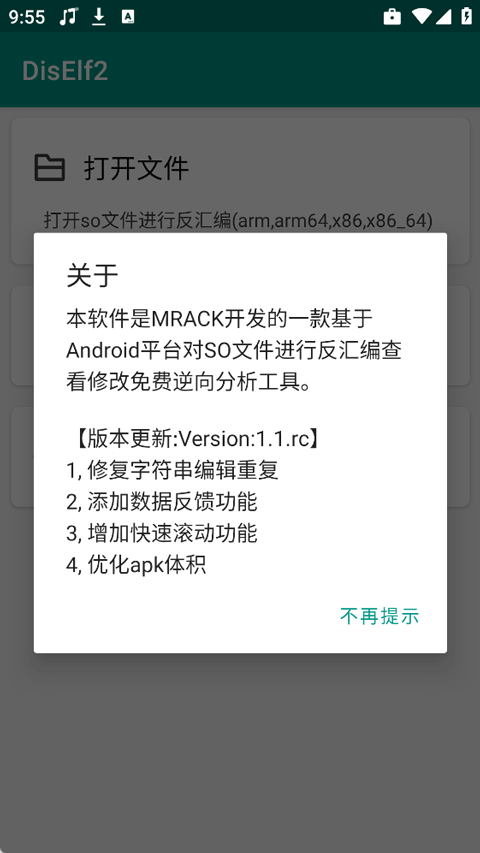
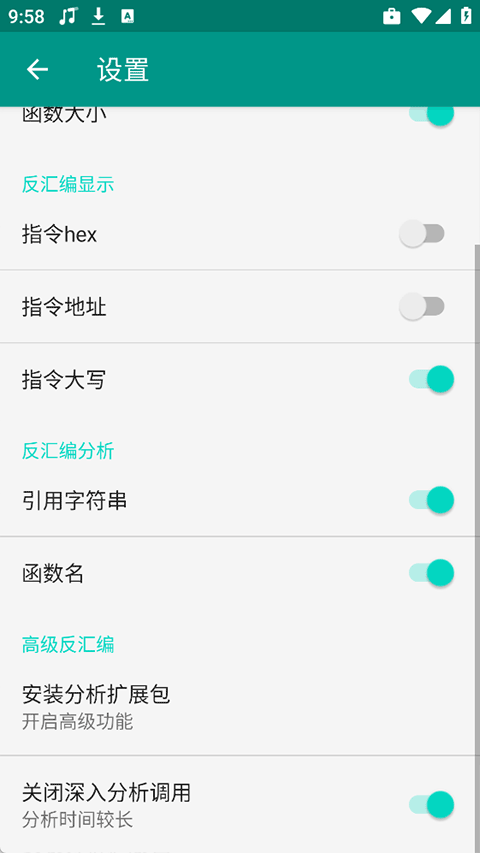
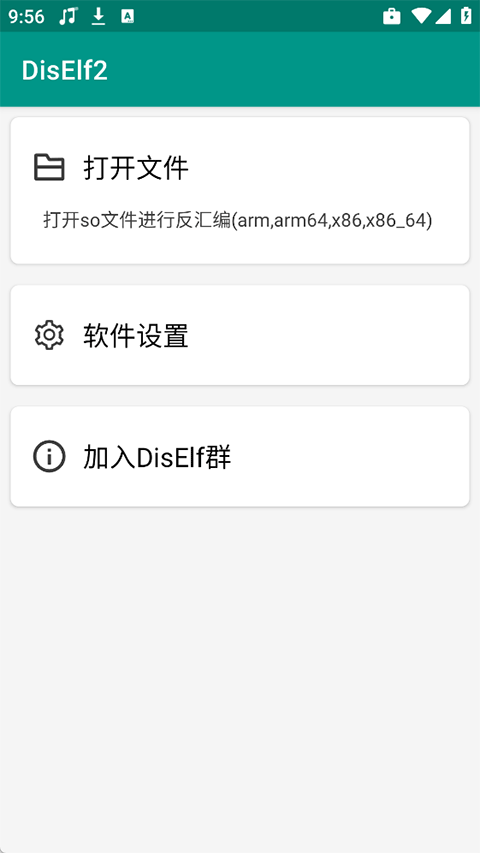
DisElf2是一款功能强大的移动端反编译工具,专为安卓应用逆向分析与修改设计。它集成了脱壳、反汇编、代码编辑等核心功能于一体,支持多种处理器架构,无需Root权限即可在手机上直接操作,为安全研究、功能定制和学习开发提供了便捷高效的解决方案。
1、选择反编译工具:根据程序类型来选择。如果是 C/C++ 编写的,IDA Pro、Ghidra 是常用的工具;如果是 Java 程序,可以用 JD - GUI、Fernflower 等;若是.NET 程序,则可以选择 ILSpy、dnSpy 等。
2、获取待反编译的文件:找到 DisElf2.0 的可执行文件或相关库文件,确保对该文件有访问权限。
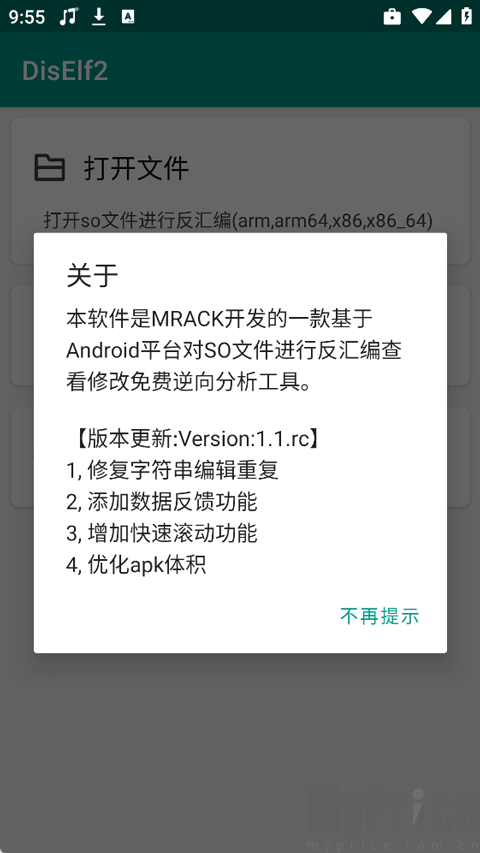
3、使用反编译工具打开文件:以命令行或图形界面方式打开反编译工具,并导入 DisElf2.0 的文件。例如,使用 Ghidra 时,在命令行输入ghidra - launcher / path / to / your / file。
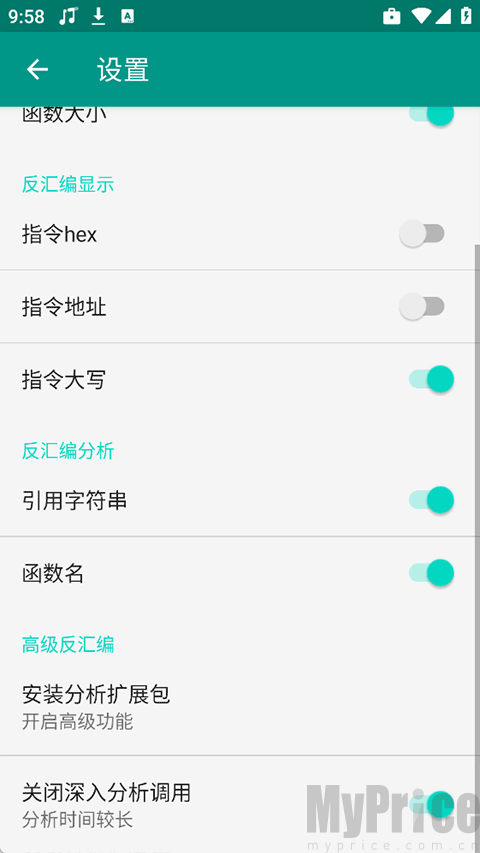
4、分析文件:在反编译工具的界面中浏览程序结构,分析各个模块,可使用搜索功能查找特定关键字或变量名。
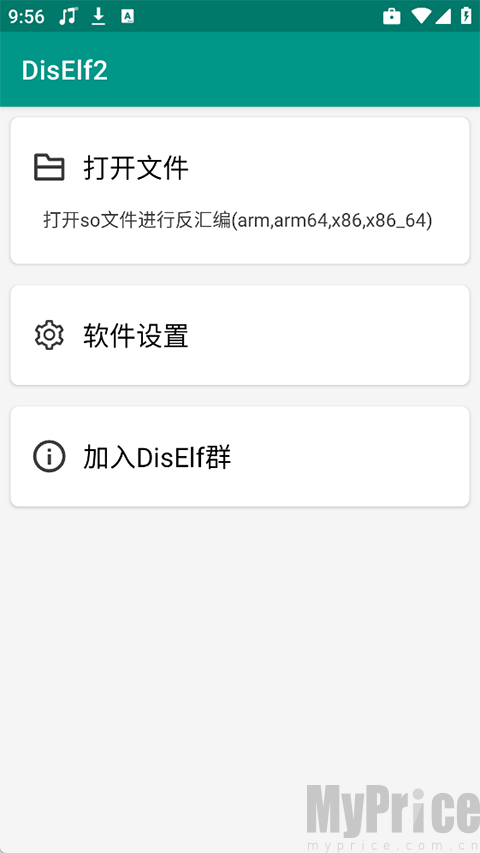
5、导出源代码:分析完成后,将提取到的源代码导出为文本文件或其他格式。如在 Ghidra 中,可使用 “File”>“Export All Functions” 菜单项导出源代码。
1、脱壳处理:
内置针对360加固的脱壳功能,能够一键去除SO文件的加固保护,快速获取完整的可分析文件内容。
2、反编译分析:
支持将SO文件中的机器码反汇编为可读的汇编语言,并内置伪C代码转换功能,极大地辅助了用户对底层逻辑的理解与分析。
3、代码修改:
用户可以直接定位到如isVip等核心方法,对其机器码或汇编代码进行修改,并且修改结果能够即时生效,方便进行功能测试与验证。
4、文件操作:
提供完整的SO文件解析、编辑与保存功能。结合MT管理器使用,可以顺畅完成从APK解包到SO文件修改,再到最终重打包的完整逆向工作流程。
1. 免Root运行:核心功能无需设备获取Root权限,降低了使用门槛和操作风险,让更多用户可以轻松上手进行DisElf2反编译操作。
2. 一体化集成:工具将脱壳、解析、反汇编、编辑等多个逆向分析步骤整合在一个应用内,避免了在不同工具间频繁切换的繁琐,提升了工作效率。
3. 精准高效:能够快速定位到关键的方法与代码片段,帮助用户迅速找到分析目标,显著提升了逆向工程的分析效率。
4. 免费便捷:软件完全免费,且直接在手机端运行,非常适合移动场景下的即时分析、学习和研究需求,随时随地都能开展工作。
1. 安卓逆向学习:通过解析SO文件底层逻辑,将机器码转换为汇编语言,是学习Native层开发和汇编知识的绝佳实践工具。
2. 应用功能定制:可以定位并修改SO文件中涉及会员验证、功能限制的关键方法,从而实现应用权限的解锁与特定功能的拓展。
3. 移动安全研究:用于挖掘SO文件中潜在的代码漏洞或加密逻辑缺陷,为评估和提升安卓应用的安全性提供重要的参考依据。
4. 开发调试辅助:开发者可借助它分析第三方SDK的SO文件实现,帮助排查应用与原生库对接时出现的底层兼容性或运行问题。
5. 全流程实操:配合MT管理器,能够完整实践从APK解包、SO文件修改到应用重打包的整个逆向流程,满足技术学习与实操需求。
DisElf2是一款在移动端非常实用的逆向工程利器。它将复杂的反编译和代码修改过程变得相对直观和便捷,尤其适合安卓开发者和安全研究人员进行学习与实操。其免Root和一体化的设计理念,确实降低了逆向分析的门槛,让更多有兴趣的用户能够接触到这一领域。如果你正在寻找一款能装在口袋里的反编译工具,它值得一试。
系统工具
系统工具是我们电脑中必备软件,包含了杀毒工具、浏览器、驱动等等,例如驱动工具,用户没有安装驱动工具是无法正常使用电脑中的硬件的,所以系统工具是非常重要的,下面小编为大家带来系统工具软件大全,欢迎各位用户下载。